一、刚进游戏就秒退的“守门人误杀”
在 NCSoft 的游戏生态中(如《天堂W》《剑灵2》《王权与自由》),为了防范高危脱机外挂,游戏在启动图形引擎之前,必须先拉起底层的反作弊核心系统(如 Easy Anti-Cheat (EAC) 或 nProtect GameGuard)。
然而,许多玩家经常遭遇这一幕:
在启动器里点“开始游戏”,桌面右下角刚弹出反作弊的小徽标弹窗,进度条走到一半突然卡死;
紧接着弹出一行让人摸不着头脑的错误提示:
`Easy Anti-Cheat: Game Security Violation Detected` 或 `初始化失败,错误代码:30005 / 0x00000001`;
随后游戏微端进程在任务管理器中瞬间蒸发消失。
这不是你的游戏文件缺损,而是反作弊系统作为一个工作在 Windows 内核第 0 环(Ring 0)的底层内核驱动,在向操作系统申请驱动级签名验证时,遭遇了操作系统的数字证书过期阻断或者杀毒软件的驱动注入拦截。
二、三步根除反作弊启动崩溃
第一步:运行反作弊官方独立修复向导重装服务
很多时候是由于后台服务注册表损坏导致的挂起:
打开游戏的实际安装路径(例如 `D:\Games\LineageW\`)。
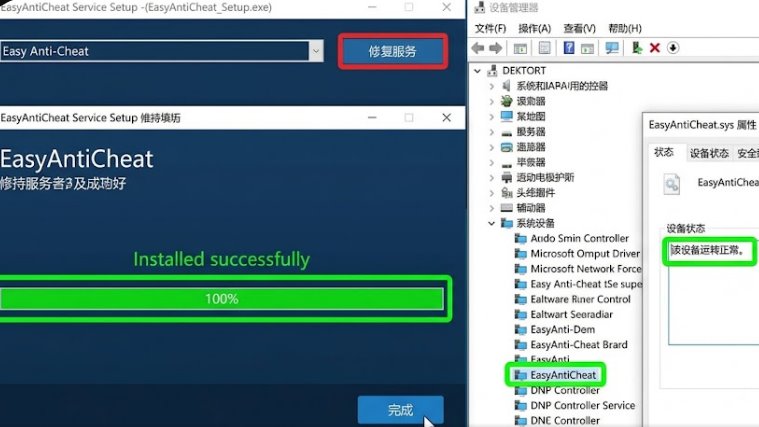
进入目录下的 `EasyAntiCheat` 文件夹(若为 GameGuard 则进入其对应系统文件夹)。
找到名为 `EasyAntiCheat_Setup.exe` 的独立安装修复程序。
右键点击,选择 「以管理员身份运行」。
在弹出的向导界面中:
- 在下拉菜单中选择你正在玩的游戏名称;
- 点击右下角的 「修复服务 (Repair Service)」 按钮;
进度条跑完并提示“安装成功”后,点击完成关闭向导。
第二步:手动更新 Windows 系统的微软与全球根证书链
这是诱发 30005 错误最隐秘的元凶。很多精简版系统或长期未更新补丁的 Windows,缺少了最新的 VeriSign / DigiCert 交叉签名证书,导致系统判定反作弊驱动“未签名”而拒绝加载:
按 `Win + R` 键入 `certmgr.msc` 回车打开 Windows 证书管理器。
查看「受信任的根证书颁发机构」 -> 「证书」。
极速修复方案:
- 下载官方正规的根证书自动更新工具,或者以管理员身份打开 PowerShell,执行系统级证书库同步刷新:
```powershell
# 强制从微软官方云端拉取最新的根证书吊销列表与信任链
certutil -generateSSTFromWU roots.sst
```
证书对齐后,Windows 内核能顺利校验反作弊驱动的合法数字指纹,不再拦截底层加载。
第三步:彻底排查第三方防病毒软件的“内核防护拦截”
部分安全软件(如 360 安全卫士、火绒、迈克菲、Windows Defender 内存完整性)会将反作弊驱动读取内存的动作误判为木马行为:
打开 Windows 安全中心,进入 「设备安全性」 -> 「核心隔离」。
检查 「内存完整性 (Memory Integrity / HVCI)」:
- 如果该选项处于开启状态,部分旧版反作弊驱动会因为内核保护而无法装载。将其暂时关闭,并根据系统提示重启计算机。
在杀毒软件中,将游戏安装目录与 `C:\Program Files (x86)\EasyAntiCheat` 整体加入“信任区与排除项”。
三、清理残留驱动临时文件(终极清理)
如果依然提示错误代码:
打开资源管理器,进入 `C:\Users\当前用户名\AppData\Roaming\EasyAntiCheat\`。
将该目录下的所有 `.cer` 和证书缓存小文件直接全选删除。
重新在 Purple 中点击开始游戏。反作弊系统会发起一次干净纯洁的首次验证,进度条一秒拉满,游戏主界面顺畅弹出。